Signatures DKIM
DKIM (DomainKeys Identified Mail) est une technologie qui détecte les adresses e-mail contrefaites et aide à lutter contre le spam et le vol d'informations personnelles telles que noms d'utilisateur, mots de passe, et plus encore.
DKIM ajoute une signature numérique aux e-mails. Lorsqu'elle est utilisée, les fournisseurs de messagerie, tels que Gmail, Mail.ru et Planfix, peuvent vérifier qu'un e-mail a bien été envoyé depuis le domaine indiqué.
Dans Planfix, les signatures DKIM sont affichées avec une icône spéciale :
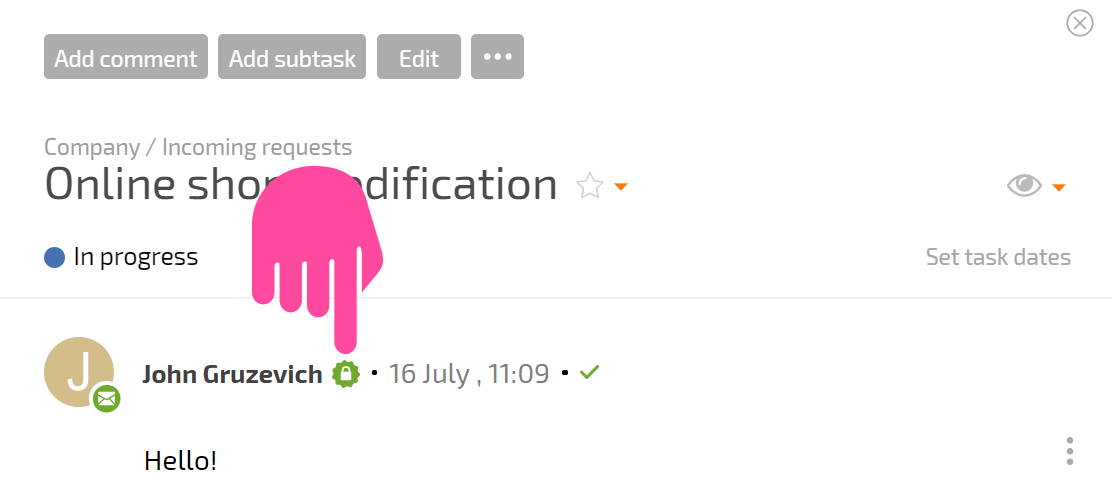
Icône verte  — l'e-mail possède une signature DKIM ; en survolant l'icône avec la souris, la signature apparaît et vous pouvez voir quel domaine a signé l'e-mail.
Icône rouge  — l'e-mail n'a pas de signature. Plusieurs cas sont possibles :
- le serveur de messagerie de l'expéditeur n'a pas configuré de signature DKIM ;
- l'expéditeur a modifié quelque chose dans ses paramètres et l'e-mail a été envoyé sans signature ;
- l'e-mail n'a pas été réellement envoyé par l'expéditeur indiqué, mais par une autre personne ;
- la signature a été perdue lors du processus de livraison — cela arrive, par exemple, lorsqu'un e-mail est transféré.
Si vous voyez une icône rouge, nous vous recommandons de vérifier que l'e-mail a bien été envoyé par l'expéditeur. Ceci est crucial si l'e-mail contient une demande de virement ou s'il comporte des pièces jointes inconnues. Une attention particulière doit être portée aux cas où l'e-mail n'a pas de signature DKIM mais provient d'un service de messagerie populaire, tel que Gmail, Mail.ru ou Yandex, car il s'agit très probablement d'une tentative d'escroquerie.
Si vous recevez un e-mail d'un domaine en lequel vous avez confiance, par exemple le domaine que vous utilisez, une icône rouge ne signifie pas nécessairement que l'e-mail est suspect. Il se peut que le postmaster n'ait pas configuré les signatures DKIM pour les e-mails.